Что такое DMARC и почему без него ваши письма могут не попасть во «Входящие»

Email-маркетинг невозможно представить без заботы о безопасности и доставляемости писем. Даже самая полезная рассылка не принесет результата, если письмо попадет в спам или будет использовано мошенниками для подделки вашего домена.
Именно поэтому сегодня все больше компаний внедряют DMARC — технологию, которая помогает защитить репутацию отправителя, повысить доверие почтовых сервисов и улучшить доставляемость рассылок.
В этой статье разберем, что такое DMARC, как он работает, зачем нужен бизнесу и как правильно его настроить.
Что такое DMARC? Скажите «нет» спаму и фишингу
DMARC (Domain-based Message Authentication, Reporting and Conformance) — это технология аутентификации электронной почты, которая помогает защитить пользователей от спама, фишинга и подделки адресов отправителя.
Проще говоря, DMARC позволяет владельцу домена указать почтовым сервисам, что делать с письмами, которые отправляются от его имени, но не проходят проверку подлинности.
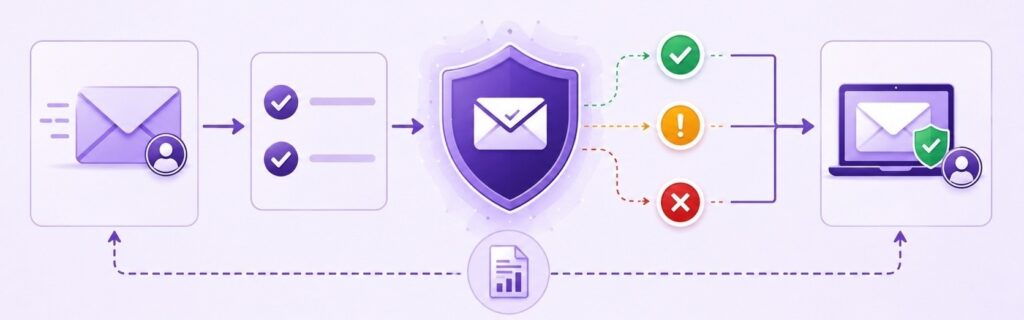
Технология помогает наладить взаимодействие между отправителем и получателем писем:
- отправитель получает отчеты о проблемах с аутентификацией и может оперативно их устранить;
- получатель понимает, можно ли доверять сообщению и действительно ли оно отправлено от имени заявленного домена;
- мошенникам становится значительно сложнее использовать ваш домен для рассылки фишинговых писем.
Почему DMARC стал особенно важен сегодня
В последние годы крупнейшие почтовые сервисы, включая Gmail и Yandex, существенно ужесточили требования к отправителям массовы рассылок. Для компаний, регулярно работающих с email-маркетингом, наличие настроенных SPF, DKIM и DMARC фактически стало обязательным стандартом.
Если домен не защищен современными механизмами аутентификации, это может негативно сказаться на доставляемости писем и репутации отправителя.
Поэтому DMARC сегодня — это уже не дополнительная опция, а важная часть email-инфраструктуры компании.
DMARC, SPF и DKIM: в чем разница
Многие начинающие специалисты путают эти технологии, хотя каждая из них выполняет свою задачу.
- SPF определяет, какие серверы имеют право отправлять письма от имени домена.
- DKIM добавляет цифровую подпись и подтверждает, что письмо не изменялось после отправки.
- DMARC объединяет SPF и DKIM, а также определяет дальнейшие действия с письмами, которые не прошли проверку.
Именно совместное использование SPF, DKIM и DMARC считается сегодня стандартом безопасной электронной почты и рекомендуется всеми крупными почтовыми провайдерами.
В отдельной статье вы найдете все о технических настройках.
Как работает DMARC
Принцип работы технологии
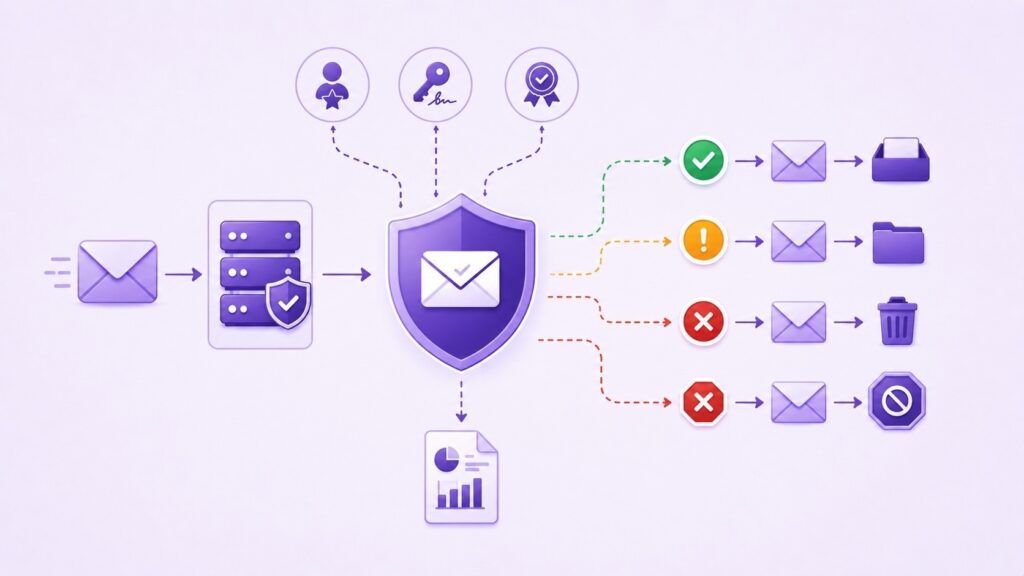
Запись DMARC разработана таким образом, чтобы ее можно было внедрить без сложной настройки и существенных затрат ресурсов. Она помогает определить, соответствует ли письмо правилам, установленным владельцем домена, и можно ли считать отправителя надежным. Если проверка пройдена успешно, письмо будет доставлено адресату. Если проверка не пройдена, почтовый сервер применяет политику, указанную в DMARC-записи: помещает письмо в спам, отправлять в карантин или полностью отклоняет.
Подробнее о том, как не попасть в спам читайте в блоге.
Далее рассмотрим работу технологии подробнее.
Как выглядит процесс проверки письма
Обычно процесс происходит по следующему сценарию:
- Проверка репутации отправителя и наличия в черных списках.
- Проверка SPF-записи.
- Проверка DKIM-подписи.
- Сопоставление результатов проверки с политикой DMARC.
- Формирование отчетов для владельца домена.
После этого возможны несколько вариантов:
- письмо успешно проходит проверку и попадает во «Входящие»;
- письмо помещается в карантин;
- письмо попадает в спам;
- письмо отклоняется;
- владельцу домена отправляется отчет о результатах проверки.
Наглядный пример. Представьте, что домен — это страна, а письмо — путешественник. SPF и DKIM выступают в роли документов, подтверждающих личность. DMARC работает как пограничный контроль, который определяет, что делать с путешественником без документов: пропустить, отправить на дополнительную проверку или отказать во въезде.
Что дает бизнесу настройка DMARC
Настройка DMARC — это не только вопрос безопасности. Для бизнеса технология дает ряд практических преимуществ:
- снижение риска фишинговых атак от имени компании;
- защита репутации бренда;
- повышение доверия клиентов к письмам;
- улучшение доставляемости email-рассылок;
- контроль всех сервисов, которые отправляют письма от имени домена;
- получение подробной аналитики по почтовому трафику;
- снижение вероятности попадания писем в папку «Спам».
Для компаний, активно использующих email-маркетинг, DMARC становится одним из базовых инструментов защиты коммуникаций с клиентами.
Как добавить DMARC: пошаговая инструкция
Сразу скажем: не нужно иметь каких-то особенных знаний и навыков. Есть перечень шагов, ознакомившись с которыми вы справитесь самостоятельно. Достаточно только внести в панель управления доменными именами и DNS новую запись .txt с хостом _dmarc. Не забудьте после того, как смогли внести запись, сохранить изменения.
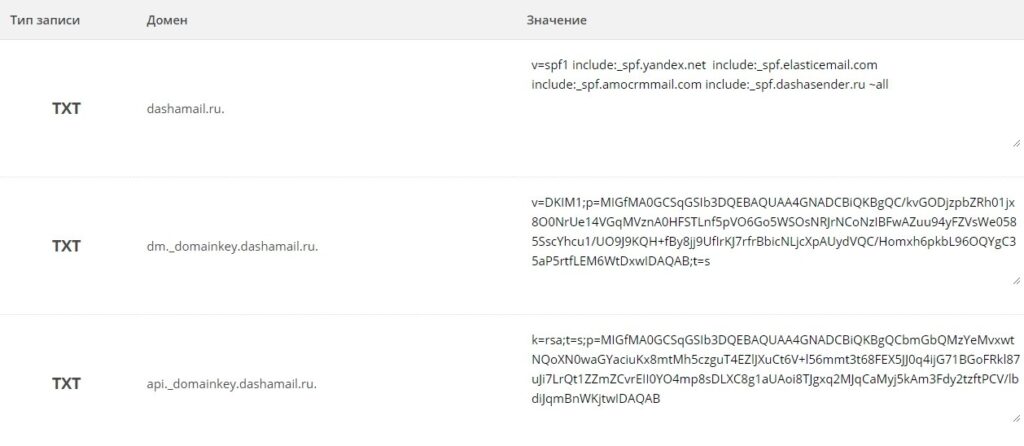
Теперь начинается самое интересное – это почти «азбука» DMARC, так как с помощью примеров записей вы поймете, какие решения нужны вам, как их составить. Всего есть три типа вариантов политики DMARC:
- None. Самая базовая запись DMARC. Она позволяет отследить, кто отправляет письма от имени компании и проходят ли они проверку DMARC. Сама по себе она означает, что почтовому провайдеру не нужно принимать особых действий.
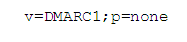
- None + email. Показывает провайдеру, что отклонять письмо не нужно, но на указанный email-адрес будет отправлено письмо с агрегированным отчетом обо всех отправлениях и местах, откуда они шли, что очень удобно. Подобная запись – must have, если у вас в планах – контроль нежелательного трафика от вас, а также это промежуточный вариант перед внедрением так называемой reject-политики, которая требует обязательного отклонения сообщений без аутентификации:

- Quarantine. Еще один очень распространенный вариант настройки DMARC. Предлагаемое решение позволяет пометить почтовым сервисом письма без аутентификации, как SPAM или нежелательные отправления, в зависимости от особенностей отдельно взятого сервиса.
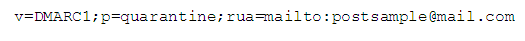
- Reject. Отклонение неаутентифицированных сообщений с формированием и отправкой агрегированного отчета об имеющихся отклонениях по указанному адресу электронной почты (в приведенном примере – postsample@mail.com).

Используя эту настройку, вы можете варьировать степень отклонения писем. Отталкиваясь от практического опыта, советуем сразу не бросаться в омут, а поэтапно увеличивать процент отклонения. Начать можно с 20-25%, а затем дойти до 100%, но делая это постепенно и планомерно, чтобы случайно не заблокировать свои же легитимные, но не подписанные письма.
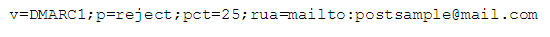
Постепенный переход к строгой политике
Практика показывает, что резкий переход к политике reject может привести к блокировке части легитимных писем, если SPF или DKIM настроены некорректно.
Поэтому рекомендуется следующий порядок внедрения:
- Запустить DMARC с политикой none.
- Собрать и проанализировать отчеты.
- Исправить ошибки аутентификации.
- Перейти на quarantine с небольшим значением pct.
- После проверки всех источников отправки включить reject.
Таблица основных тегов DMARC
Настройка DMARC для домена без знания и понимания, как работать с синтаксисом и тегами, невозможна. В связи с этим предлагаем «мини-энциклопедию» тегов, чтобы использовать эти данные для внедрения.
Для начала нужно иметь под рукой таблицу с тегами, которая показывает их область действия и назначение:
| Тег | Назначение | Пример | Обязательно/Необязательно |
| v | Версия протокола | v=DMARC1 | Да |
| ptc | Процент сообщений, подлежащий фильтрации | ptc=20 | Нет |
| ruf | URI для отправки отчетов | ruf=mailto:fail@example.com | Нет |
| rua | URI для отправки агрегированных отчетов | rua=mailto:aggr@example.com | Нет |
| p | Политика домена | p=quarantine | Да |
| sp | Политика для субдомена | sp=reject | Нет |
| adkim | Режим аутентификации для DKIM | adkim=s | Нет |
| aspf | Режим аутентификации для SPF | aspf=r | Нет |
| fo | Настройки для отчетов об ошибках | fo=1 | Нет |
| rf | Формат для отчетов об ошибках | rf=afrf | Нет |
| ri | Интервал между отправкой агрегированных отчетов (в секундах) | ri=86400 | Нет |
Как правило, большинству компаний достаточно настроить параметры v, p, rua, adkim и aspf. Остальные теги используются для более тонкой настройки политики.
Основные теги DMARC подробнее
С значениями основных тегов мы уже познакомились, но, следует внести уточнения.
Тег p — определяет действия с письмами, не прошедшими проверку. Именно этот тег определяет уровень строгости политики безопасности домена.
Возможные значения:
- none;
- quarantine;
- reject.
Тег v — указывает версию протокола. Всегда используется значение: DMARC1. Без него запись будет проигнорирована почтовыми серверами.
Дополнительные теги DMARC и их миссия
Дополнительные теги, как и следует из названия, не нужно включать в каждую запись. Здесь все зависит от конкретной ситуации и ваших пожеланий:
Необязательные теги и их назначение
Необязательные DMARC-теги используются по ситуации и не обязательны в каждой записи.
Тег adkim — задаёт строгость проверки DKIM:
- «r» (relaxed, по умолчанию) — допускает совпадение основного домена и поддоменов.
- «s» (strict) — требует точного совпадения домена без поддоменов.
Тег aspf — аналогичный параметр для SPF с теми же значениями: «r» и «s».
Тег fo — настройка отчётов об ошибках:
0 — отчёт при полной неуспешной аутентификации;
1 — при сбое хотя бы одного механизма;
d — при ошибке DKIM;
s — при ошибке SPF.
Тег pct — процент писем, к которым применяется политика DMARC (0–100, по умолчанию 100).
Тег rf — формат отчётов об ошибках (обычно afrf).
Тег ri — интервал отправки отчётов в секундах (по умолчанию 86400).
Тег rua — адреса для агрегированных отчетов (через запятую, с использованием mailto:).
Тег ruf — адреса для детальных отчетов по отдельным письмам, не прошедшим DMARC.
Частые ошибки при настройке DMARC
Ошибка №1. Сразу включать политику reject. Если не проверить все источники отправки, часть легитимных писем может перестать доставляться.
Ошибка №2. Игнорировать отчеты rua. Без анализа отчетов невозможно понять, какие сервисы отправляют письма от имени домена и возникают ли проблемы с аутентификацией.
Ошибка №3. Не учитывать сторонние сервисы. От имени компании могут отправлять письма:
- CRM-системы;
- сервисы email-маркетинга;
- helpdesk-платформы;
- системы бронирования;
- платежные сервисы.
Все они должны быть учтены при настройке SPF и DKIM.
Ошибка №4. Использовать только SPF. DMARC наиболее эффективно работает в связке SPF и DKIM.
Ошибка №5. Не контролировать работу после внедрения. Настройка DMARC — это не разовая процедура. Отчеты необходимо регулярно анализировать, особенно после подключения новых сервисов.
Как проверить работу DMARC
После настройки важно убедиться, что политика работает корректно.
Для этого можно:
- отправить тестовое письмо на Gmail или Outlook;
- проверить DNS-записи специальными валидаторами;
- изучить агрегированные отчеты по тегу rua;
- проверить заголовки доставленных писем;
- убедиться, что SPF, DKIM и DMARC проходят проверку успешно.
DMARC — это не просто дополнительная настройка домена, а важный инструмент защиты репутации отправителя, повышения доставляемости писем и борьбы с мошенничеством.
Если SPF отвечает на вопрос «кто может отправлять письма от имени домена», а DKIM подтверждает целостность письма, то DMARC объединяет оба механизма и определяет дальнейшие действия с сообщением.
Сегодня технология стала обязательным элементом современной email-инфраструктуры и одним из ключевых факторов успешного email-маркетинга.
Для пользователей DashaMail корректно настроенный DMARC повышает эффективность рассылок, укрепляет доверие аудитории, защищает бренд от подделок и снижает вероятность попадания писем в спам.
Инструкцию по настройке SPF, DKIM и DMARC смотрите в нашей Базе знаний.
Напоминаем, что в разделе Даша.Лаборатория вы можете бесплатно проверить свои домены с помощью DNSBL-чекера. Подробнее об инструменте мы писали в отдельной статье.
Регистрируйтесь в DashaMail и используйте еще больше функционала для эффективных рассылок.


 Loading...